
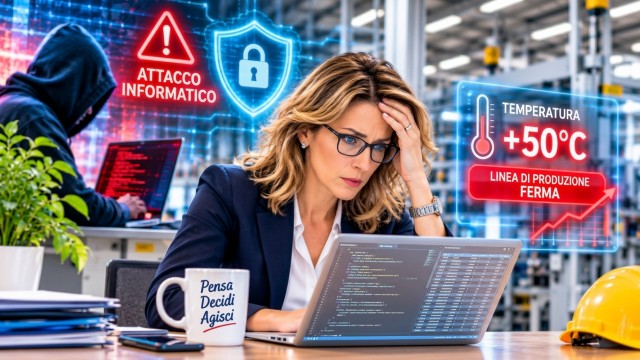
2 novembre 2026, ore 4 del mattino. In un supermercato Selver, in Estonia, qualcuno entra da remoto nel sistema che controlla la refrigerazione e imposta la temperatura di un congelatore a +50 °C. Non è un guasto. È un attacco informatico.
Il fornitore Kitman Coldtech interviene in dieci minuti. La temperatura effettiva sale soltanto di due o tre gradi e, in un quarto d’ora, l’impianto torna alla normalità. Nessun alimento viene danneggiato.
A Palermo, nello stesso giorno, accade un hackeraggio simile, ma la storia ha un finale diverso.
Nel punto vendita Coop del Gruppo Radenza, in piazzetta Bagnasco, direttore e addetti scoprono l’anomalia soltanto all’arrivo in negozio. L’allarme notturno non è scattato. I banchi dei surgelati e del pollame sono compromessi: la merce deve essere buttata Altri punti vendita del gruppo in Sicilia risultano coinvolti.
Due episodi, un unico messaggio: la differenza tra un danno evitato e un danno subìto è questione di velocità nel risolvere.
La velocità è sicurezza.
Il rischio informatico non è delle grandi aziende
C’è una cosa che dovremmo smettere di pensare: che gli attacchi hacker riguardino soltanto le grandi aziende, le banche o le infrastrutture strategiche.
Il cybercrime è ormai un fenomeno sociale. Sono prese di mira imprese e organizzazioni di qualunque dimensione, e persone.
Il Rapporto Clusit 2026 evidenzia che il commercio è tra i settori in cui gli attacchi sono cresciuti, mentre il manifatturiero continua a essere uno dei comparti maggiormente esposti.
Per una PMI, un attacco informatico può fermare una linea di produzione, rendere un gestionale inaccessibile, bloccare un ordine, sottrarre denaro.
E non sempre il danno è immediatamente visibile.
Un hacker può modificare un parametro di temperatura, bloccare una rete, rubare dati, alterare una comunicazione o interrompere un servizio.
Non deve necessariamente distruggere qualcosa.
A volte basta impedire che qualcosa funzioni.
Quando l’hackeraggio diventa terrorismo sociale
C’è un passaggio ulteriore, che merita attenzione.
Non tutti gli attacchi informatici sono uguali. Il cybercrime per profitto, lo spionaggio e il sabotaggio hanno motivazioni e caratteristiche differenti. Anche il cyberterrorismo è una categoria specifica, che non può essere attribuita automaticamente a ogni attacco.
Ma esiste una dimensione che potremmo definire terrorismo sociale digitale: la capacità di utilizzare la vulnerabilità tecnologica per generare disordine, paura, sfiducia e insicurezza collettiva.
Pensiamo alle conseguenze di un attacco che paralizza un ospedale, blocca una rete di trasporti, compromette la distribuzione di un servizio essenziale o rende indisponibili i sistemi di pagamento.
Il bersaglio non è più soltanto il proprietario del sistema informatico. Sono i cittadini che non possono ricevere un servizio, i lavoratori che non possono svolgere il proprio lavoro, le famiglie che si trovano in difficoltà, le imprese che non riescono a operare.
È una forma di pressione sulla società.
Il danno economico può essere misurato. Quello sulla fiducia è molto più difficile da calcolare.
E c’è un elemento ancora più insidioso: quando un attacco riesce a generare paura, il suo effetto supera il perimetro tecnico dell’incidente. I cittadini cominciano a dubitare dei servizi, delle istituzioni e della loro capacità di proteggerli.
La sicurezza digitale diventa quindi una questione di fiducia sociale.
In una PMI, La domanda non è soltanto: «Siamo protetti?». Non basta avere un antivirus o un fornitore informatico.
Occorre chiederci: «Se qualcosa succede alle quattro del mattino, siamo in grado di reagire?». Serve sapere chi fa cosa, quando e con quale autorità.
Eppure, nelle imprese, sopravvive una convinzione pericolosa: a noi non succederà. Oppure, se succederà, saremo avvisati.
E proprio questo modo di pensare ci rende vulnerabili.
Le bucce di banana dell’imprenditore
- «Se succede qualcosa, mi chiamano».
Chi riceve l’allarme alle quattro del mattino? Chi interviene se il primo referente non risponde? Chi può prendere una decisione senza aspettare il titolare?
Non basta avere un numero di telefono da chiamare. Serve una catena di responsabilità.
Meglio se: per ogni processo critico individui un responsabile, un sostituto e le azioni che ciascuno è autorizzato ad avviare. Anche fuori orario.
- «Aspettiamo di capire bene cosa è successo».
È comprensibile voler conoscere le cause. Ma mentre si indaga, il danno può continuare a crescere.
Un impianto compromesso va messo in sicurezza. Un pagamento sospetto va sospeso e verificato. Un accesso anomalo va gestito secondo una procedura concordata con i tecnici.
Meglio se: distingui la fase di contenimento da quella di analisi. Prima limiti il danno, poi ricostruisci l’accaduto.
Con i tecnici verifica che le reti degli impianti produttivi siano adeguatamente separate da quelle d’ufficio, che gli accessi remoti siano protetti e che i parametri critici possano essere controllati anche attraverso misure indipendenti.
- «Abbiamo già un allarme. Ci pensa il fornitore».
Un allarme non è una garanzia. È soltanto il primo anello di una catena.
Chi verifica che il messaggio sia stato ricevuto? Quali sono i tempi di risposta concordati? Chi prende le decisioni che spettano all’azienda?
E attenzione: se controllo e allarme dipendono dallo stesso sistema, una sola compromissione potrebbe renderli entrambi inutilizzabili.
Meglio se: definisci con il fornitore tempi di presa in carico, reperibilità, responsabilità e modalità di escalation. Non delegare la responsabilità aziendale insieme alla gestione tecnica.
La prova dei 30 giorni
C’è un esercizio semplice che ogni imprenditore può fare. Entro 30 giorni, organizza una simulazione di allarme fuori orario.
Non serve un attacco reale. Basta simulare un’anomalia su un processo critico.
Cronometra:
- Quanto tempo passa prima che qualcuno riceva l’allerta?
- Quanto prima che qualcuno la prenda in carico?
- Chi decide la prima azione?
- Quanto tempo serve per avviarla?
- Il sostituto sa cosa fare se il responsabile non risponde?
Poi guarda il risultato.
Non chiederti soltanto se il sistema funziona. Chiediti dove hai perso minuti.
La sicurezza non si misura soltanto dal numero di strumenti acquistati, ma dalla capacità di usarli quando servono.
La prossima volta che approvi un investimento in sicurezza, non limitarti a chiedere quale tecnologia acquistare.
Chiedi chi può fare la prima mossa alle quattro del mattino.
La frase su cui riflettere
«La sicurezza è un processo, non un prodotto», Bruce Schneier esperto di Cybersecurity.