La cybersecurity è diventata troppo importante per essere considerata semplicemente una funzione dell’IT. Per un’azienda, oggi, significa proteggere dati, continuità operativa, reputazione, rapporti con i clienti e, in molti casi, la stessa capacità di produrre e fatturare.
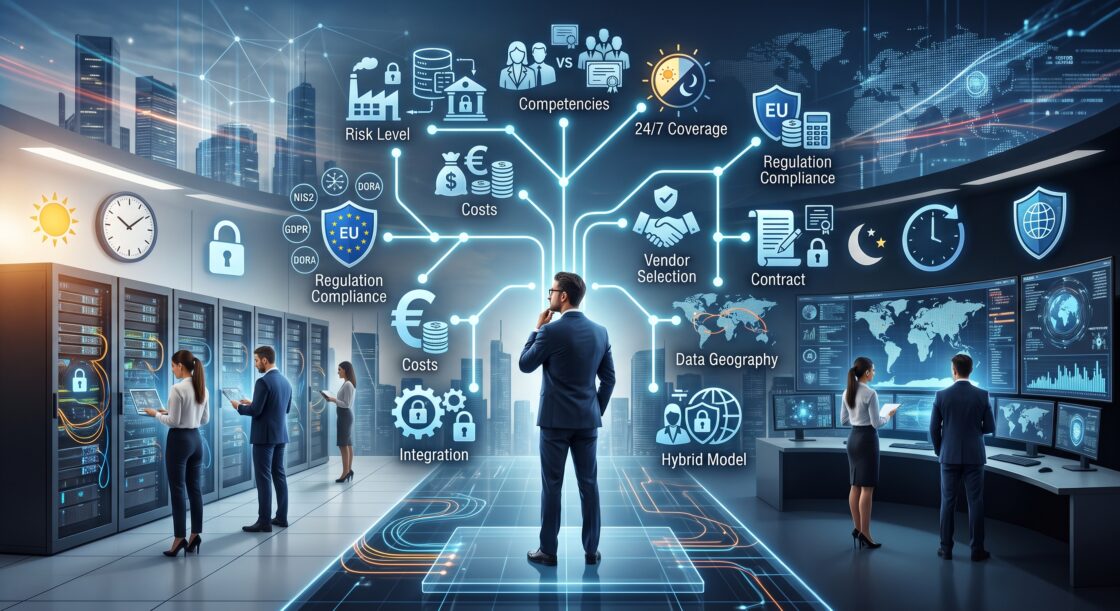
La domanda, quindi, non è più soltanto se investire nella sicurezza informatica, ma anche come organizzarla: costruire e mantenere competenze e strumenti internamente, affidarsi a un partner esterno oppure adottare un modello ibrido.
Non esiste una risposta valida per tutte le imprese. La scelta dipende dal rischio, dalla complessità dell’infrastruttura, dalle competenze disponibili, dagli obblighi normativi e, soprattutto, dalla capacità dell’organizzazione di garantire una sicurezza efficace nel tempo.
Il dato di partenza è significativo. Nell’ultimo ENISA Threat Landscape, pubblicato il 22 settembre 2026 e basato sugli incidenti osservati nel 2025, il ransomware viene ancora indicato come la tipologia di incidente con maggiore impatto nel breve periodo. ENISA rileva inoltre che il 73% delle organizzazioni colpite dagli incidenti analizzati appartiene alle categorie di soggetti “essenziali” o “importanti” secondo la definizione NIS2.
In questo scenario, l’outsourcing della cybersecurity può essere una scelta organizzativa razionale, ma solo se affrontato come una decisione di gestione del rischio e non come una semplice voce di costo.
Prima domanda: che cosa significa davvero “esternalizzare la cybersecurity”?
Il termine può indicare realtà molto diverse.
Un’azienda può affidare all’esterno soltanto attività specialistiche, come penetration test, vulnerability assessment, audit o consulenza. Può affidare il monitoraggio degli eventi di sicurezza a un SOC, attraverso un servizio MDR. Può scegliere un MSSP che gestisca in modo continuativo firewall, endpoint, log, rilevazione delle minacce e risposta agli incidenti. Oppure può esternalizzare una parte molto ampia della funzione cybersecurity, mantenendo internamente governance e decisioni.
Questa distinzione è fondamentale perché outsourcing non significa necessariamente delega totale.
Un’impresa può, per esempio, mantenere internamente un responsabile della sicurezza e affidare a un partner esterno il monitoraggio 24/7. Oppure può mantenere competenze operative interne e utilizzare un fornitore per penetration test, threat intelligence e incident response.
La soluzione più efficace, soprattutto per le PMI, può quindi essere un modello ibrido.
1. Il primo criterio è il livello di rischio dell’azienda
Non tutte le imprese hanno la stessa esposizione.
La valutazione dovrebbe partire da alcune domande molto concrete: cosa succederebbe se i sistemi fossero indisponibili per un giorno? E per una settimana? Quali dati non possono essere persi? Quanto sarebbe grave una compromissione degli account? Quali sistemi, se bloccati, fermerebbero la produzione? Quali clienti o fornitori potrebbero essere coinvolti?
Il valore dell’outsourcing cresce quando il costo potenziale di un incidente è elevato e l’azienda non dispone internamente di risorse sufficienti per ridurne la probabilità o limitarne l’impatto.
Una società manifatturiera con sistemi di produzione interconnessi, un’azienda che tratta grandi quantità di dati personali o un’impresa che eroga servizi digitali critici hanno esigenze molto diverse da quelle di una piccola organizzazione con un’infrastruttura IT semplice.
La cybersecurity, in altre parole, va dimensionata sulla criticità del business, non sul numero di computer presenti in azienda.
2. Le competenze interne: quante ne servono davvero?
Uno degli argomenti più forti a favore dell’outsourcing è spesso sottovalutato: la cybersecurity richiede competenze molto diverse tra loro.
Un’organizzazione adeguatamente presidiata deve poter affrontare, a seconda delle proprie esigenze, identità e accessi, endpoint, reti, cloud, vulnerabilità, logging, sicurezza delle applicazioni, backup, incident response, threat intelligence e compliance.
Avere una persona “che si occupa di informatica” non equivale necessariamente ad avere una funzione cybersecurity.
Il problema diventa ancora più evidente quando la sicurezza richiede disponibilità fuori dall’orario d’ufficio. Un’organizzazione interna composta da una o due persone difficilmente può garantire, da sola, monitoraggio continuo, aggiornamento delle competenze, ferie, malattie, reperibilità e risposta agli incidenti.
In questi casi il partner esterno può fornire una squadra anziché una singola persona, trasformando un problema di dipendenza dal singolo in una capacità organizzativa più strutturata.
3. La copertura 24/7 è realmente necessaria?
Questa è una delle domande più importanti da porsi.
Un attacco non aspetta l’orario di ufficio. Un ransomware può iniziare di notte, durante un fine settimana o nel periodo delle ferie. La differenza tra individuare un comportamento anomalo dopo pochi minuti oppure dopo alcune ore può incidere sull’estensione del danno.
Per questo, prima di acquistare un servizio “24/7”, l’impresa deve capire che cosa significhi realmente quella sigla.
Bisogna chiedere, per esempio:
- chi monitora gli eventi;
- quali sistemi vengono controllati;
- quali alert vengono analizzati da persone e quali automaticamente;
- in quanto tempo viene presa in carico un’anomalia;
- chi viene contattato in caso di incidente;
- quali attività può eseguire autonomamente il fornitore;
- quali richiedono l’autorizzazione dell’azienda.
La qualità del servizio non è quindi determinata dalla promessa generica di un “monitoraggio continuo”, ma da processi, persone, tecnologie e tempi di risposta misurabili.
Il NIST, nelle proprie linee guida aggiornate sull’incident response, considera la capacità di preparare, rilevare, rispondere e recuperare dagli incidenti come parte integrante della gestione del rischio cybersecurity.
4. Quanto costa davvero l’internalizzazione?
Confrontare il prezzo di un fornitore con lo stipendio di una risorsa interna porta spesso a conclusioni sbagliate.
Il costo interno della cybersecurity comprende infatti molto più del personale: software e licenze, SIEM, EDR/XDR, firewall, servizi cloud, formazione, certificazioni, audit, penetration test, sistemi di backup, reperibilità, sostituzioni, aggiornamenti e tempo dedicato alla gestione dei fornitori.
Il confronto corretto è quindi tra costo totale di possesso e gestione di una funzione interna e costo complessivo del servizio esterno.
Ma anche qui il prezzo non dovrebbe essere l’unica variabile.
Un servizio apparentemente economico può rivelarsi molto costoso se non comprende attività essenziali, se genera un numero eccessivo di falsi positivi, se richiede molto lavoro interno oppure se non assiste realmente l’azienda durante un incidente.
La domanda corretta non è “quanto costa il servizio?”, ma: quanto costa ottenere internamente lo stesso livello di copertura, competenza e disponibilità?
5. Gli obblighi normativi possono cambiare completamente la valutazione
La normativa europea ha ulteriormente spostato la cybersecurity dal piano puramente tecnico a quello della governance aziendale.
La NIS2 richiede ai soggetti interessati misure di gestione del rischio che comprendono, tra l’altro, analisi del rischio, gestione degli incidenti, continuità operativa, sicurezza della catena di approvvigionamento, gestione delle vulnerabilità, formazione, controllo degli accessi e autenticazione multifattore. L’Italia ha recepito la direttiva con il Decreto legislativo 4 settembre 2024, n. 138.
La stessa NIS2 sottolinea inoltre la necessità di considerare i rischi legati a fornitori e service provider, inclusi i Managed Security Service Provider. È un punto decisivo: anche il fornitore di cybersecurity deve essere considerato parte della superficie di rischio dell’azienda.
Lo stesso principio emerge dal GDPR. Quando un fornitore tratta dati personali per conto dell’azienda, il titolare deve ricorrere a responsabili che offrano garanzie sufficienti e deve assicurarsi che siano adottate misure tecniche e organizzative adeguate al rischio.
In alcuni settori la complessità cresce ulteriormente. Per le entità finanziarie soggette a DORA, per esempio, il rapporto con i fornitori ICT deve essere valutato attraverso una vera e propria gestione del rischio di terza parte, considerando criticità del servizio, concentrazione, due diligence, subfornitura, audit e possibilità di uscita dal contratto.
Per questo la domanda “possiamo esternalizzare?” deve essere accompagnata da una seconda domanda: “quali responsabilità restano comunque nostre?”
La risposta, in molti casi, è: parecchie.
6. Il vero punto critico: scegliere il fornitore
Una delle decisioni più delicate non riguarda tanto l’outsourcing in sé quanto la selezione del partner.
L’impresa dovrebbe verificare almeno esperienza, competenze effettive, certificazioni pertinenti, metodologie, organizzazione del SOC, gestione degli accessi privilegiati, sicurezza dei dipendenti, subfornitori, protezione dei dati, continuità operativa e capacità di risposta agli incidenti.
Certificazioni come ISO/IEC 27001 possono essere elementi utili di valutazione, ma non dovrebbero essere considerate una garanzia assoluta. Un certificato dimostra l’esistenza di un sistema conforme a determinati requisiti; non dimostra automaticamente che quel fornitore sia adatto a uno specifico contesto aziendale.
ENISA evidenzia proprio questo problema. Nel rapporto NIS Investments 2025, il 90% delle organizzazioni analizzate dichiara di avere controlli specifici sulla sicurezza della supply chain, mentre il 47% indica gli attacchi alla supply chain e alle terze parti tra le principali preoccupazioni future. ENISA richiama inoltre rischi di visibilità limitata, difficoltà di controllo e concentrazione su pochi fornitori.
L’outsourcing, quindi, non elimina la supply-chain risk. La trasforma.
7. Il contratto è parte della sicurezza
Un errore frequente consiste nel negoziare prima il prezzo e soltanto dopo il servizio.
Per la cybersecurity dovrebbe accadere l’opposto.
Il contratto deve definire con precisione almeno perimetro, responsabilità, livelli di servizio, tempi di presa in carico, escalation, gestione degli incidenti, accessi ai sistemi, conservazione dei log, trattamento dei dati, subfornitura, audit, obblighi di comunicazione e modalità di terminazione.
Particolare attenzione merita il cosiddetto vendor lock-in: cosa succede se tra due anni l’azienda decide di cambiare fornitore?
Chi possiede configurazioni, dati, log e documentazione? Quanto tempo serve per trasferire il servizio? Il fornitore deve assistere il passaggio? I dati possono essere esportati in un formato utilizzabile?
Non sono dettagli contrattuali. Sono elementi della resilienza dell’azienda.
La stessa NIS2 invita a considerare sicurezza, qualità, resilienza dei servizi, pratiche del fornitore e rapporti contrattuali nella gestione del rischio della supply chain.
8. Dove vengono trattati i dati?
Un altro fattore spesso trascurato riguarda la geografia del servizio.
Bisogna sapere dove sono conservati i dati, dove vengono elaborati i log, da quali Paesi operano i tecnici, quali subfornitori sono coinvolti e in quali giurisdizioni possono transitare le informazioni.
Questo aspetto diventa particolarmente rilevante quando l’infrastruttura comprende dati personali, informazioni riservate, proprietà intellettuale o sistemi che supportano processi critici.
Per alcuni settori e servizi la localizzazione può inoltre assumere rilevanza regolatoria. DORA, per esempio, richiede specifiche valutazioni sui luoghi in cui servizi e dati vengono erogati, trattati e conservati.
9. La cybersecurity esterna deve essere integrata con quella interna
Un buon fornitore non deve diventare una “scatola nera”.
L’azienda deve sapere quali rischi sono stati identificati, quali sistemi sono coperti, quali vulnerabilità sono aperte, quali incidenti si sono verificati e quali azioni correttive sono in corso.
Il NIST Cybersecurity Framework 2.0 insiste proprio sull’approccio alla cybersecurity come processo di gestione del rischio e governance, applicabile alle organizzazioni indipendentemente dalle dimensioni o dal livello di maturità.
In questa prospettiva, l’outsourcing funziona quando il fornitore aumenta la capacità dell’organizzazione, non quando sostituisce completamente la comprensione del rischio da parte del management.
10. Quando il modello ibrido può avere senso
Per molte imprese, soprattutto di dimensioni medio-piccole, la scelta non deve necessariamente essere “interno oppure esterno”.
Un modello ibrido può combinare:
governance e conoscenza del business internamente, con
specializzazione, monitoraggio e capacità operativa esterni.
L’azienda conserva così il controllo delle decisioni strategiche e della valutazione del rischio, mentre il partner può occuparsi delle attività che richiedono specializzazione, strumenti costosi o copertura continuativa.
È un modello particolarmente interessante quando l’impresa possiede già un IT department competente, ma non ha dimensioni sufficienti per costruire un SOC interno, mantenere competenze specialistiche e garantire una copertura continuativa.
La domanda finale non è “outsourcing sì o no”
La decisione corretta può essere presa soltanto dopo avere valutato insieme rischio, competenze, continuità, normativa, costi e dipendenza dal fornitore.
Una piccola azienda con infrastruttura semplice e personale IT molto competente potrebbe avere ragioni per mantenere internamente una parte consistente delle attività. Una realtà più complessa potrebbe avere convenienza a ricorrere a un MSSP o a un servizio MDR. Un’organizzazione soggetta a requisiti normativi stringenti potrebbe dover costruire invece una governance interna più strutturata, utilizzando fornitori esterni per specifiche capacità.
La tecnologia, da sola, non decide.
Nemmeno il prezzo.
La vera discriminante è la capacità dell’azienda di garantire, oggi e nel tempo, un livello di sicurezza adeguato al proprio rischio.
Ed è qui che l’outsourcing può smettere di essere una semplice scelta operativa e diventare una scelta strategica: non “spostare fuori” la cybersecurity, ma decidere quali competenze tenere dentro, quali acquistare fuori e, soprattutto, chi deve avere la responsabilità di governarle.
Le cinque domande da porsi prima di firmare
Prima di affidare la cybersecurity a un partner esterno, il management dovrebbe essere in grado di rispondere con chiarezza a cinque domande:
- Quali sistemi, dati e processi dobbiamo proteggere e quale sarebbe l’impatto di un incidente?
- Quali competenze e quale copertura siamo realmente in grado di garantire internamente?
- Quali attività vogliamo esternalizzare e quali devono rimanere sotto il nostro controllo?
- Come misureremo concretamente la qualità del servizio del fornitore?
- Possiamo cambiare fornitore senza perdere dati, competenze, configurazioni o controllo?
Se queste cinque risposte non sono ancora chiare, probabilmente il problema non è ancora scegliere un fornitore. È definire il modello di cybersecurity di cui l’azienda ha bisogno.
Fonti istituzionali
Direttiva NIS2 – EUR-Lex: Direttiva (UE) 2022/2555
ENISA Threat Landscape 2026: ENISA Threat Landscape 2026
ENISA NIS Investments 2025: NIS Investments 2025
NIST Cybersecurity Framework 2.0: NIST CSF 2.0
NIST Incident Response – SP 800-61 Rev. 3: NIST SP 800-61 Rev. 3
GDPR – artt. 28 e 32: Regolamento UE 2016/679
DORA – Regolamento UE 2022/2554: Regolamento DORA
Recepimento italiano NIS2 – Ministero della Salute/Autorità di settore NIS: Quadro normativo NIS2 in Italia